Resumen:
El Ministro de Asuntos Exteriores francés, Jean-Noël Barrot, dijo el martes que el gobierno francés "no descartará ninguna respuesta" al ciberataque a gran escala contra los refrigeradores de los supermercados franceses en octubre. Francia ha culpado a Irán por el ataque. El martes por la mañana, el gobierno francés convocó al embajador iraní en Francia. Anteriormente, París dijo el lunes que su investigación determinó que el ciberataque fue llevado a cabo por Shahid Kaveh, una organización afiliada al departamento cibernético del Cuerpo de la Guardia Revolucionaria Islámica de Irán.
Barrow dijo en una entrevista que el gobierno francés puede imponer medidas como prohibir la entrada a Europa y congelar los activos de todos los responsables para evitar nuevas acciones maliciosas contra la región europea.
 >
La investigación apunta a piratas informáticos iraníes
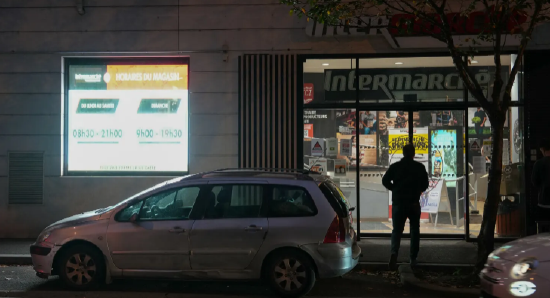
En la noche del 11 y 12 de octubre, los piratas informáticos atacaron de forma remota aproximadamente 700 tiendas de comestibles, lo que provocó que la temperatura de los refrigeradores y congeladores de las tiendas aumentara a un máximo de 50 grados Celsius (122 grados Fahrenheit).
Las temperaturas anormalmente altas provocan que los alimentos se echen a perder y provoquen incendios, provocando daños por valor de decenas de millones de dólares. Se atacaron varios grandes minoristas franceses, incluidos Intermarché, E.Leclerc, Carrefour, Monoprix y Coopérative U.
La fiscalía de París está intentando emitir una orden de arresto internacional, dijo la fiscal jefe Laure Beccuau en un comunicado.
La declaración afirma que los investigadores descubrieron que se utilizó farsi durante el ataque y que las direcciones IP relevantes apuntaban a dispositivos ubicados en Irán. La investigación también determinó que el ataque fue realizado al servicio de una potencia extranjera, en este caso Irán.
La declaración señalaba que el objetivo del ataque de los piratas informáticos eran los controladores de refrigeración proporcionados por Danfoss y Dixell. El atacante controla remotamente el dispositivo a través de una interfaz web, iniciando un bucle infinito de procedimientos de descongelación mientras apaga las alarmas de seguridad en los sensores. Estas alarmas están destinadas a activarse cuando la temperatura excede un umbral preestablecido.
Francia propone imponer una nueva ronda de sanciones a Irán
El gobierno francés también dijo el lunes que propondría que la Unión Europea impusiera una nueva ronda de sanciones a todas las entidades e individuos iraníes involucrados en el ciberataque y convocara al embajador iraní en Francia.
El Ministerio francés de Europa y Asuntos Exteriores dijo en un comunicado:
"Francia condena en los términos más enérgicos los inaceptables ciberataques llevados a cabo por la República Islámica de Irán en suelo francés contra intereses franceses."
"Esta operación no tiene precedentes en escala y agresividad. Es el primer ciberataque llevado a cabo íntegramente con el propósito de destrucción en suelo francés".
El departamento también dijo: "Este actor representa una amenaza persistente para nuestra infraestructura crítica. Estos devastadores ciberataques son injustificados, imperdonables y violan el derecho internacional".
Francia ha culpado anteriormente a actores asociados con Irán por una serie de ataques cibernéticos en el país, incluidos ataques cibernéticos y operaciones de manipulación de información contra Charlie Hebdo en 2023, e incidentes similares durante los Juegos Olímpicos de París de 2024. Estos incidentes finalmente llevaron a Francia a imponer sanciones a la empresa privada iraní Emennet Pasargad en marzo de 2026.
La infraestructura europea se enfrenta a riesgos de ciberseguridad
En noviembre, se atacaron más refrigeradores de supermercados en otras partes de Europa. Varias tiendas en Bélgica, Luxemburgo, Países Bajos, Finlandia, Irlanda y Suecia registraron pérdidas.
La Agencia Francesa de Sangre (EFS) afirmó que los bancos de sangre franceses también sufrieron un ataque de seguridad cibernética el 2 de noviembre.
EFS dijo en un comunicado que los umbrales de temperatura y descongelación de los equipos refrigerados utilizados para almacenar productos sanguíneos y muestras requeridos por instituciones médicas y biobancos se "establecieron en niveles excesivamente altos".
Al mismo tiempo, una serie de falsas amenazas de bomba también han inquietado a los líderes europeos y al público. Las amenazas han provocado el desvío de emergencia de decenas de vuelos de pasajeros.
Simon Edwards, director ejecutivo de la agencia de pruebas de ciberseguridad SE Labs, dijo en un comentario enviado por correo electrónico:
“Esto parece ser una señal bastante directa enviada por fuerzas hostiles a los gobiernos europeos, advirtiéndoles que estas fuerzas tienen la capacidad de interferir con infraestructuras críticas e interrumpir los servicios públicos básicos en cualquier momento”.
"Ya sea que se trate de un intento de intimidar a los gobiernos o de preparativos para operaciones a mayor escala, ilustra cuán vulnerable puede ser nuestra infraestructura".
También señaló: "La falta de medidas básicas de protección de seguridad de la red es un factor clave en el éxito de estos ataques. ¿Por qué estos refrigeradores están conectados a Internet en primer lugar? ¿Por qué personas externas pueden acceder a ellos sin protección con contraseña?"
Comentarios