
Resumen:
"
Las empresas japonesas negras se han convertido en un deporte"
Hace unos días, un anciano publicó este sentimiento en Reddit. La razón fue que encontró una página de noticias japonesas que trataba sobre "XX empresa fue pirateada y es posible que se filtren datos".
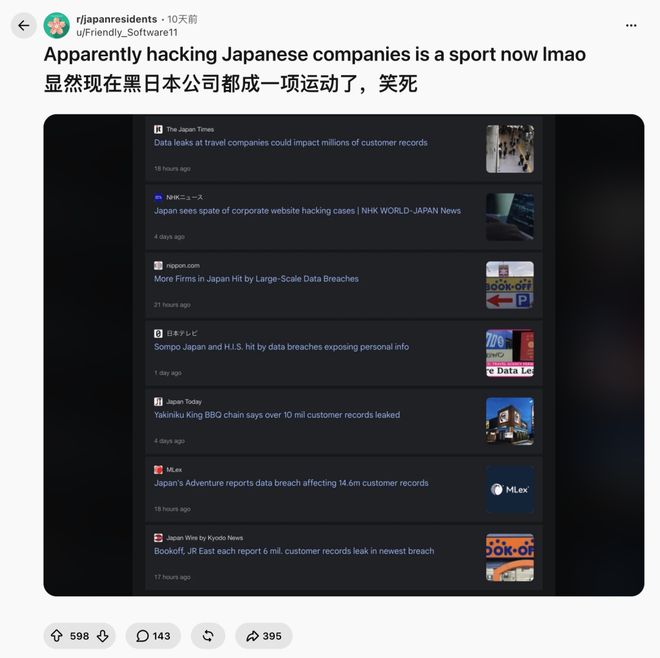
Por ejemplo, el 5 de octubre, la cadena de restaurantes de barbacoa "Shaobao King" se disculpó y dijo que es posible que se hayan filtrado más de 10,78 millones de información de miembros de su propia aplicación;
Cuatro días después, Skyticket, que reserva vuelos y hoteles, hizo un seguimiento inmediato y me dijo que es posible que se hayan filtrado 14,64 millones de datos;
El mismo día, el gigante de los libros de segunda mano, Bookoff, también afirmó que es posible que se hayan filtrado 6,43 millones de datos.
En sólo 4 días, la información de 30 millones de miembros de tres empresas estuvo en riesgo de ser filtrada.
Y esto es sólo la punta del iceberg.
Según un resumen de la agencia de noticias Jiji y el proveedor de seguridad CS2, del 25 de septiembre al 9 de octubre, más de una docena de empresas e instituciones conocidas en Japón anunciaron que habían sido pirateadas y que se sospechaba que sus datos habían sido filtrados.
Está bien, está bien, ahora tengo que formar un grupo para hacer una reverencia y disculparme...
Frente a este "movimiento hacker" masivo, el Secretario Jefe del Gabinete de Japón sólo puede decir que no está claro si los incidentes están relacionados; y se dice que la investigación de la Agencia Nacional de Policía sobre los métodos de ataque no tendrá resultados hasta marzo de 2027.
No hombre, el documental debió haber estrenado su segunda temporada en ese momento.
Después de ver esto, es posible que sientas curiosidad: ¿por qué una ola tan grande de piratas informáticos irrumpió repentinamente en las empresas?
Debe haber algo detrás de la teoría de la violencia extrema en el mundo
IA
.
Aunque la investigación oficial aún no ha descubierto si los piratas informáticos han utilizado IA, la tendencia ya es evidente:
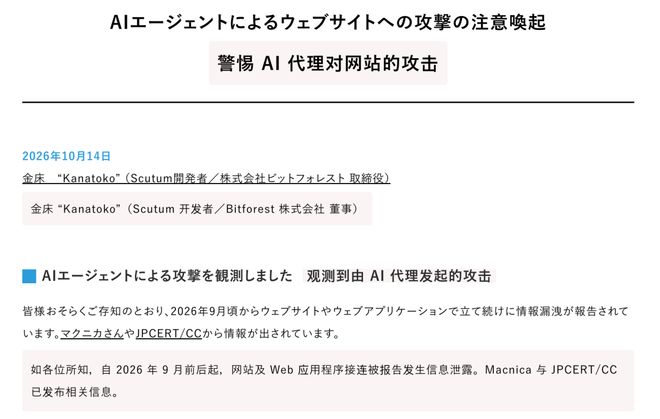
La policía japonesa arrestó previamente a varios adolescentes que usaron ChatGPT para invadir empresas japonesas; El 14 de octubre, la empresa de seguridad japonesa Scutum también publicó un informe que afirmaba que al menos tres IP estaban utilizando AI Agent para atacar sitios web corporativos japoneses, y una de ellas cambiaba sin problemas entre más de una docena de herramientas de piratería en 8 horas.
Pero el problema vuelve a aparecer. Los piratas informáticos de IA están en todas partes del mundo. ¿Por qué sólo atrapan a empresas japonesas para matarlas?
Lo sentimos, la mitad de la culpa la tienen los japoneses.
En primer lugar, muchas empresas japonesas tienen una infraestructura de TI antigua y una gestión de seguridad atrasada a largo plazo.
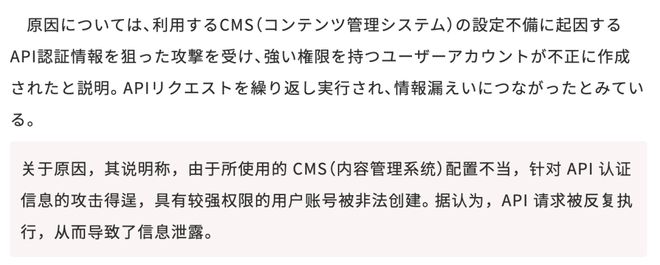
El 28 de septiembre, Shueisha, líder en la industria del cómic, anunció que había sido pirateado debido a una configuración CMS incorrecta de su sistema de gestión de bloggers. CMS es el backend de contenido del sitio web. Deja una apertura especial para el acoplamiento de programas. Originalmente, la identidad debía verificarse antes del lanzamiento, pero la configuración era incorrecta. El hacker pasó por alto el control y abrió una cuenta de nivel de administrador.
Es como si la máquina de tarjetas de control de acceso en un edificio de oficinas estuviera configurada incorrectamente. Originalmente, sólo el propietario de la propiedad podía solicitar una tarjeta. Sin embargo, un transeúnte se paró y pasó la tarjeta, y luego consiguió una tarjeta de acceso al edificio.
Según las estadísticas de la Agencia Nacional de Policía de Japón, hubo 123 casos de ransomware en el primer semestre de este año, estableciendo un récord desde que comenzaron las estadísticas, y la mitad de las infracciones de las víctimas fueron dispositivos VPN.
Para ser honesto, si ha utilizado sitios web japoneses, este resultado no le sorprenderá.
El aliento del milenio siempre hace que la gente sienta como si hubieran viajado veinte años atrás.
Para decirlo sin rodeos:
La tecnología de TI y la conciencia de las empresas están muy atrasadas...
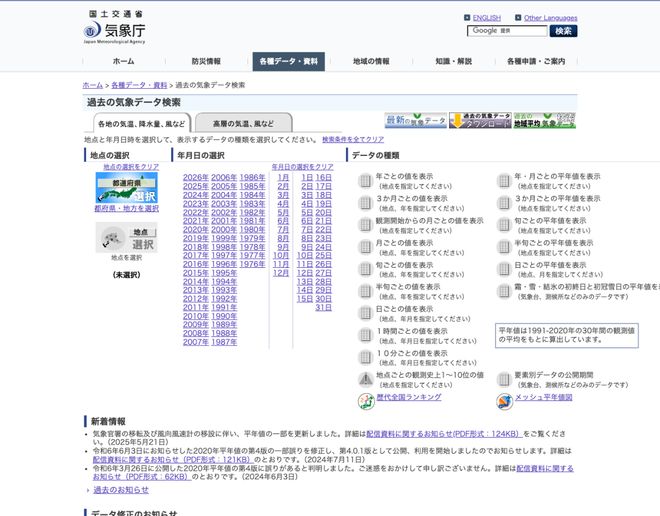
Sitio web oficial de la Agencia Meteorológica de Japón
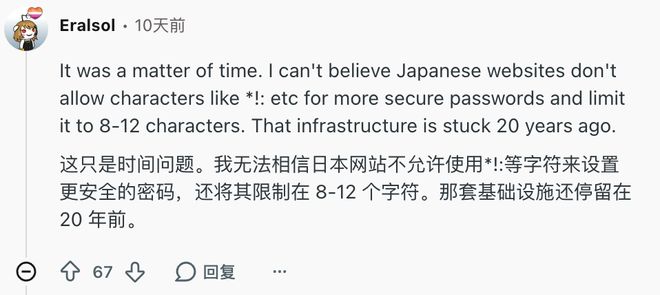
Algunos internautas se quejaron de que estamos en 2026 y que muchas contraseñas de sitios web japoneses todavía no pueden usar caracteres especiales como *,!, :, etc., y la longitud está limitada a entre 8 y 12 caracteres, por temor a que los piratas informáticos no tengan suficiente potencia informática cuando se descifran por fuerza bruta;
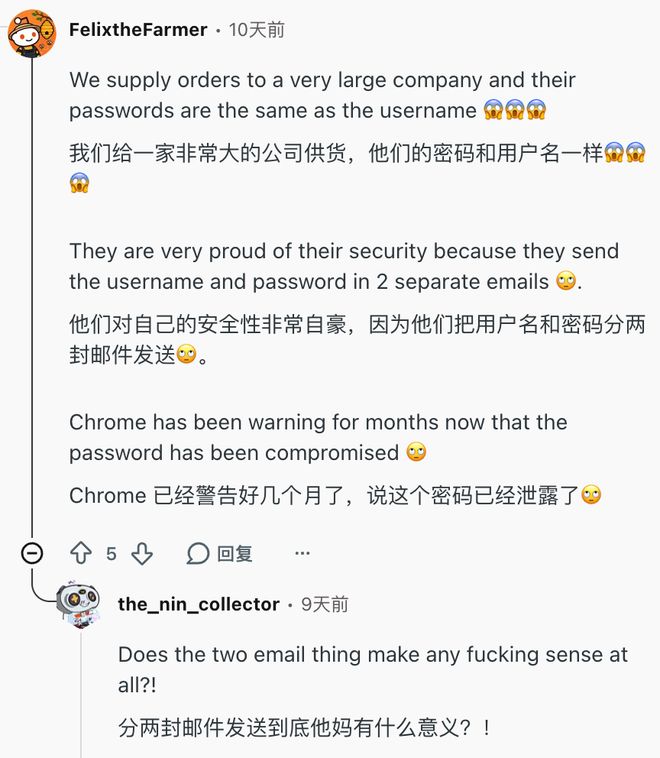
Algunas personas dicen que las contraseñas y los nombres de usuario de algunas grandes empresas son exactamente los mismos, y todavía están obsesionados con el antiguo ritual de "PPAP", que consiste en enviarle primero un correo electrónico con un paquete comprimido ZIP cifrado y luego enviarle un segundo correo electrónico con la contraseña descomprimida en texto sin formato.
¿Cuál es la diferencia entre esto y poner la llave debajo del felpudo y luego publicar una nota que diga "La llave está debajo del felpudo"?
Algunas personas también dicen que cierta empresa manufacturera se niega a actualizar su sistema ERP (software de gestión empresarial) y permite a los empleados seguir usando Windows 7 en máquinas virtuales. Sin embargo, Win7 detuvo las actualizaciones de seguridad ya en 2020...
Es posible que te sientas confundido después de ver esto: ¿No es Japón una potencia tecnológica?
Japón es fuerte en el sector manufacturero, como automóviles, cámaras y consolas de juegos, que se pueden vender en todo el mundo;
pero los sistemas de software, especialmente los sistemas de TI utilizados internamente por las empresas, casi todos se entregan a empresas de subcontratación.
La Agencia de Promoción del Procesamiento de Información de Japón publicó anteriormente una serie de documentos técnicos.
En Estados Unidos, el 65,4 % de los talentos de TI están empleados por las principales empresas usuarias (como bancos, minoristas y plantas de fabricación con sus propios equipos técnicos), y solo el 34,6 % están en empresas de TI subcontratadas.
Pero Japón es completamente al revés.
En 2015, el 72% del personal de TI de Japón subcontrataba empresas de TI; en 2020, esta proporción era del 73,6%. ¿Todavía puede subir? !
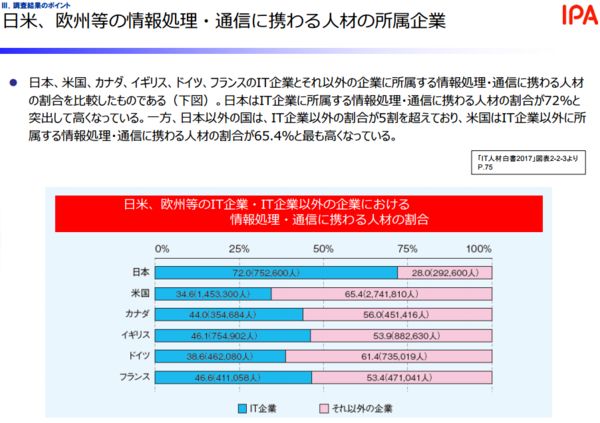
Esto significa que la gran mayoría de las grandes empresas japonesas tradicionales casi no tienen capacidades internas de I+D ni de operación y mantenimiento.
Este tipo de asimetría de información y proceso de acoplamiento engorroso han provocado que las empresas estén extremadamente atrasadas en el mantenimiento de TI. Es casi "si se puede usar, no lo hagas".
En un entorno así, no es sorprendente que existan reglas de contraseña extrañas y errores de configuración.
Más importante aún, este modelo de subcontratación de personal completo es una súper mina frente a los ataques a la cadena de suministro: mientras un subcontratista de nivel inferior sea vulnerado por los piratas informáticos, sus grandes clientes corporativos caerán uno tras otro como fichas de dominó.
Por ejemplo, del 5 al 6 de octubre, Daiwa Securities y Citizen anunciaron que sus datos podrían filtrarse porque el mismo subcontratista que les proporcionó sus sistemas de servicio al cliente estaba comprometido.
Es posible que se hayan filtrado 8,72 millones de mensajes del gigante del karaoke Big Echo, también debido a un virus en el ordenador de un empleado del subcontratista.
Es lógico que, dado que la TI corporativa japonesa es tan antigua y la gestión de la seguridad tan atrasada, algo debería haber sucedido hace mucho tiempo. ¿Por qué está sucediendo ahora?
Shichao siente que las capacidades del modelo de IA han subido a otro nivel.
En el pasado, los piratas informáticos no tenían tanta energía para piratear empresas una por una. Debo estar intentando conseguir algo bueno, ¿verdad? Muchas empresas han sobrevivido hoy confiando en el "rendimiento de bajo costo".
Pero
IA
En primer lugar, ¿quién es más rentable que ustedes dos? El coste marginal para un hacker de atacar a una empresa más es casi nulo.
Además, en el pasado, los problemas después de escanear vulnerabilidades, como cómo explotar las vulnerabilidades, qué datos encontrar después del hackeo y qué herramientas se debían usar, requerían que los hackers se sentaran frente a la computadora y operaran manualmente paso a paso. Una persona no podría atacar a varios hackers en un día.
Pero ahora estos pasos también se pueden entregar al Agente de IA, y la IA puede probarlos uno tras otro las 24 horas del día.
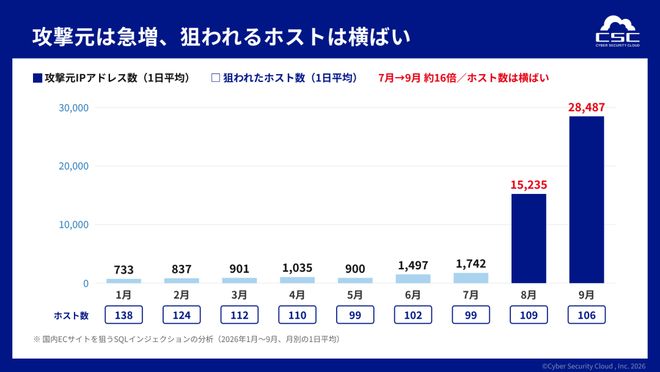
Dirigido a los ataques de inyección SQL de comercio electrónico japonés, el número de IP de origen de ataque aumentó a 16 veces en dos meses
En segundo lugar,
IA
También se ha eliminado el umbral para convertirse en hacker.
En el pasado, para ser un hacker, había que entender la arquitectura subyacente, el ensamblaje y la extracción de vulnerabilidades; ahora sólo necesitas saber cómo chatear con IA para convertirte en un hacker.
Como se mencionó anteriormente, la policía japonesa ha arrestado a muchas personas
IA
El ciberdelincuente era menor de edad.
En febrero de 2025, el Departamento de Policía Metropolitana de Tokio arrestó a tres estudiantes de secundaria y preparatoria de solo 14 a 16 años. Usaron IA para escribir un programa de inicio de sesión ilegal, iniciar sesión en las cuentas de Rakuten Mobile de otras personas, abrir frenéticamente tarjetas de teléfonos móviles y luego revenderlas.
En diciembre, la cadena japonesa de cibercafés "Happy CLUB" anunció que se había filtrado la información de 7,29 millones de miembros. Más tarde se descubrió que el iniciador era un estudiante de secundaria de Osaka de 17 años. Usó ChatGPT para mejorar el procedimiento penal. Incluso había un estudiante de sexto grado en el grupo criminal.
Bueno, la IA ha logrado la igualdad tecnológica y la igualdad criminal.
En el pasado, eras un novato y solo podías presionar 666 en el teclado; Ahora eres un novato y la IA te enseñará cómo escribir guiones y entrar al juego paso a paso.
Un lado es
IA
El rápido desarrollo de la tecnología va acompañado de una infraestructura de TI deficiente.
Japón se ha convertido en un pueblo novato para los hackers.
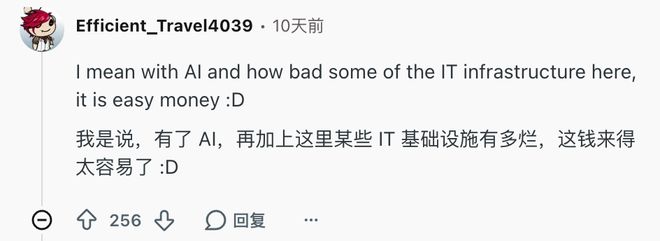
Aunque esta historia puede parecer una broma exclusiva de los japoneses, este movimiento ciertamente no se detiene en Japón.
La evolución de la industria de los grandes modelos sigue siendo demasiado rápida:
Por ejemplo, algunos internautas utilizaron REA, la herramienta de ingeniería inversa que encabezó la lista de GitHub a principios de octubre, para descifrar la aplicación de control de acceso de la comunidad, y alguien invirtió el protocolo Bluetooth del subprograma del inodoro en media hora. (ver detalles).
Cuando la gente corriente pueda descifrar software y protocolos en media hora, ¿podrán en el futuro descifrar terminales de control de líneas de montaje de fábricas y sistemas antiguos de hospitales locales?
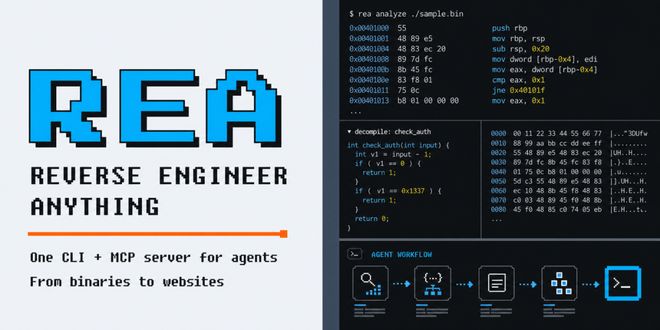
Una vez que los piratas informáticos de IA obtengan suficiente experiencia en Novice Village algún día, el próximo mapa que llegue al máximo será cualquier rincón débil del mundo que todavía tenga la suerte de pensar que nadie se dará cuenta.
Después de todo, nunca hay un cazador al que le falte carne, sólo una presa que no ha tenido tiempo de esconderse.
Comentarios