Resumen:
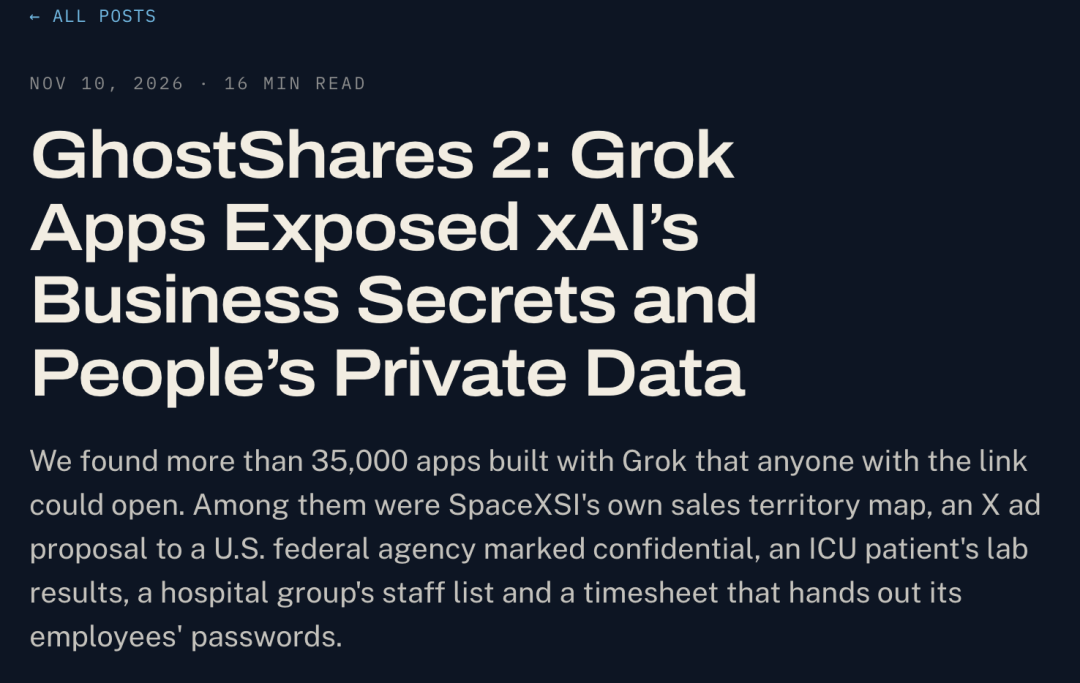
Grok nunca decepciona cuando se trata de romperte la piel. Hace poco, la empresa de seguridad Claroc descubrió que
se puede acceder a más de 35.000 aplicaciones creadas con Grok sin necesidad de iniciar sesión, y algunas de ellas exponían directamente secretos corporativos y privacidad personal.
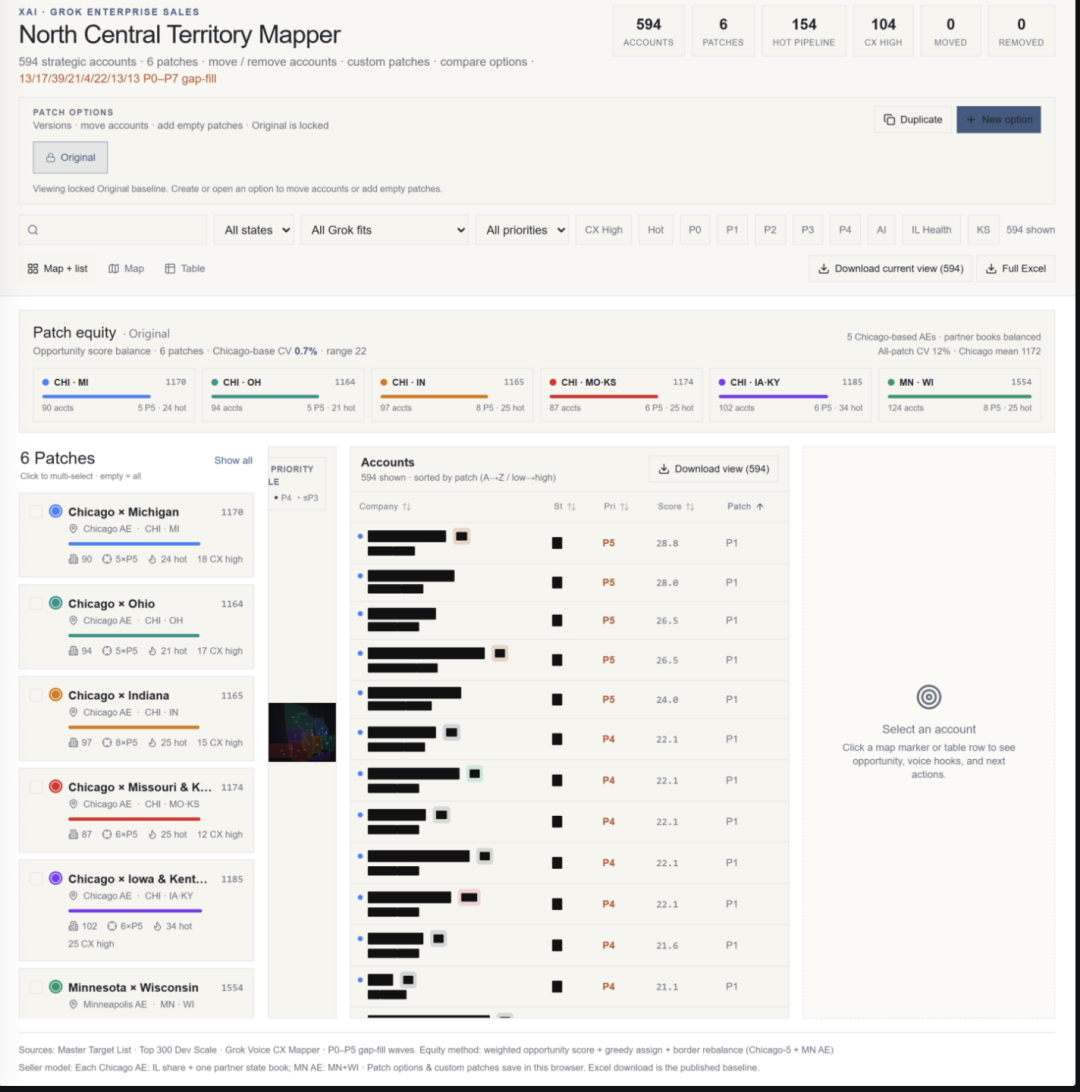
Lo más llamativo es que SpaceXSI (la empresa tras la fusión de SpaceX y xAI) y X de Lao Ma también se encuentran entre ellos.Planes de incorporación de empleados, información de clientes de ventas, propuestas publicitarias... incluso sus propios resultados quedaron expuestos.
Además, Tesla, que no se fusionó, no escapó. Un formulario de calificación del centro de servicio incluye los nombres, la eficiencia del trabajo y el estado de las bonificaciones de 22 técnicos en una página web pública.
Lo que es aún más escandaloso es que no solo sufren nuestros propios empleados que utilizan nuestros propios productos, sino que el contenido filtrado también involucra información confidencial de la gente común.
Incluyendo resultados de pruebas de pacientes de la UCI, exámenes de imágenes, registros de uso de ventiladores y contraseñas de cuentas de texto sin cifrar de empleados corporativos.
Aquí estoy, ¿solo usa Grok y abre el cuadro con un solo clic de forma gratuita?
¿Qué se reveló exactamente?
Específicamente, al principio del asunto, Claroc probó 43.551 (37.571 todavía estaban en línea) direcciones de aplicaciones Grok Build y descubrió que el 94,7% de las aplicaciones en línea se podían abrir sin iniciar sesión.
Aunque la mayoría de estas aplicaciones son basura de IA creada por ti y por mí, como pequeños juegos, calculadoras, etc...
Después de la selección de modelos y el muestreo manual, Claroc estima que hay entre 650 y 800 aplicaciones que contienen datos privados.
Las instituciones involucradas incluyen SpaceXSI, X y otras 30 empresas, 6 de las cuales fueron seleccionadas en Fortune 500.
Lo sensible que es esta información lo sabrás con algunos ejemplos:
1. Una hoja informativa para el paciente de la UCI, que incluye los resultados de las pruebas del paciente, los exámenes de imágenes y el estado de uso del ventilador.
2. La aplicación de gestión del tiempo de un contratista ha escrito las contraseñas en texto claro de 18 cuentas en el script, y cualquiera que visite la página puede descargarlo.
3. La herramienta de ventas interna de SpaceXSI, que incluye cuentas de clientes estratégicas, oportunidades de ventas e información del equipo interno.
4. Formulario de calificación del centro de servicio de Tesla, que incluye nombres de empleados, eficiencia laboral y bonificaciones.
. . . .
Mirándolo, resulta que hay algo de "alguien bueno" en Vibe Coding, registrando su contraseña y su informe de examen físico.
Pero fue demasiado escandaloso para Grok exponerlo directamente al público.
Entonces, ¿cómo es posible que estos datos, que sólo deberían circular dentro de la empresa, aparezcan en páginas web públicas?
¿Cómo podría un enlace aleatorio convertirse en la entrada a la apertura de una caja?
En pocas palabras, cuando utilizas Vibecoding de Grok, asignará una URL independiente a cada aplicación publicada, similar al nombre aleatorio .grok.me.
Estos nombres aleatorios se componen de varias palabras y están diseñados para que otros puedan adivinarlos con dificultad. Pero el problema es que
la URL es difícil de adivinar, lo que no significa que los derechos de acceso sean seguros.
Claroc descubrió que estas direcciones de aplicaciones se pueden encontrar en lotes a través de la base de datos Passive DNS (DNS pasivo).
En pocas palabras, cada vez que alguien visita un sitio web, la computadora debe consultar la dirección del servidor correspondiente al nombre de dominio a través de DNS. Algunos servicios de resolución de DNS recopilan estos registros de consulta y los colocan en una base de datos con capacidad de búsqueda.
Así se forma un camino de descubrimiento:
Alguien accede a la aplicación → La consulta DNS deja un registro → El nombre de dominio ingresa a la base de datos DNS pasiva → El personal externo encuentra la dirección de la aplicación en lotes.
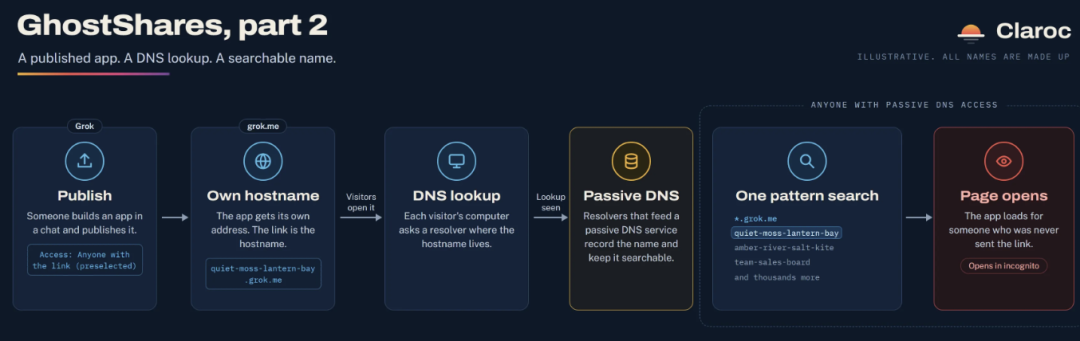
Si los permisos de acceso de la aplicación están configurados en "Cualquier persona con el enlace", siempre que se encuentre la URL, se podrá abrir directamente.
En otras palabras, Grok utiliza URL aleatorias para aumentar la dificultad de descubrimiento de aplicaciones, pero en realidad no resuelve el problema de control de acceso.
Para ser justos, Claroc también realizó una prueba de control con la aplicación ChatGPT: la dirección de su aplicación también puede incluirse en el DNS pasivo, pero el panel para compartir está configurado en "Solo yo" de forma predeterminada. Incluso si otros encuentran la URL, no podrán acceder a ella.
¡Esto es una victoria para ChatGPT!
Además, para verificar si el código generado por Grok es confiable y cómo se manejan los permisos del equipo.
Más tarde, Claroc utilizó datos ficticios para crear una aplicación de gestión de clientes para un equipo de ventas de cuatro personas.
Aunque Grok agregó automáticamente funciones de inicio de sesión de Google y X, los investigadores encontraron un error de bajo nivel después de verificar el código:
La aplicación primero agrega al equipo a la persona que inició sesión y luego verifica si es miembro del equipo. Es decir, primero te arrastraré al grupo y luego veré si eres miembro del grupo.
Todos deben ser amigos del grupo...
Luego, el investigador inició sesión con una cuenta de Google a la que nunca había sido invitado. No sólo vio toda la información del cliente, sino que también modificó con éxito un registro y eliminó otro.
En otras palabras, mientras quieras, la puerta de Grokd siempre estará abierta para ti.
Respuesta oficial y seguimiento
Después de que se expuso el incidente, SpaceXSI dijo a los medios que las aplicaciones son privadas hasta que el creador las comparte activamente y que su liberación requiere varios pasos.
La empresa también dijo que las cuentas de sus empleados están configuradas para "solo usted" de forma predeterminada y que para hacer pública la aplicación, es necesario modificar activamente los permisos.
Pero Claroc dijo que en la cuenta paga que utilizó para las pruebas, el panel editorial preseleccionó a "cualquiera con el enlace".
La clave aquí es:
Privado antes de publicar y quién tiene acceso de forma predeterminada al publicar son dos preguntas.
Si hace clic en "Publicar" hasta el final, el alcance de acceso final preseleccionado seguirá siendo el de todas las personas que posean el enlace. Incluso si confirma varias veces, no se agregará automáticamente una lista de miembros del equipo.
Los investigadores también verificaron las capacidades de control de permisos existentes de Grok.
Después de cambiar a "Solo usted", a los extraños se les negará el acceso a la página y a la interfaz de datos; cancelar la publicación también puede desconectar la aplicación en unos segundos.
Entonces, Grok tiene medidas de protección que se pueden utilizar. La pregunta es si estas medidas realmente se utilizan cuando los usuarios lanzan herramientas internas.
En la actualidad, este asunto ha provocado una riña en Twitter. Algunas personas piensan que los permisos los establece la propia gente, mientras que otros piensan que hay un problema con la configuración de permisos de Grok.
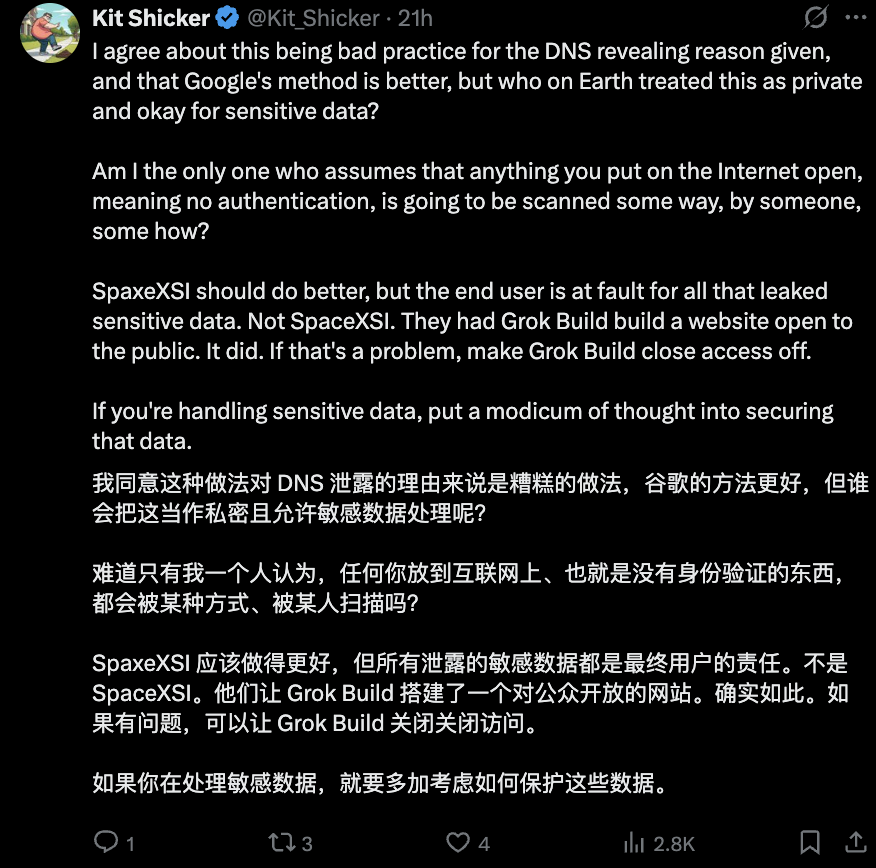
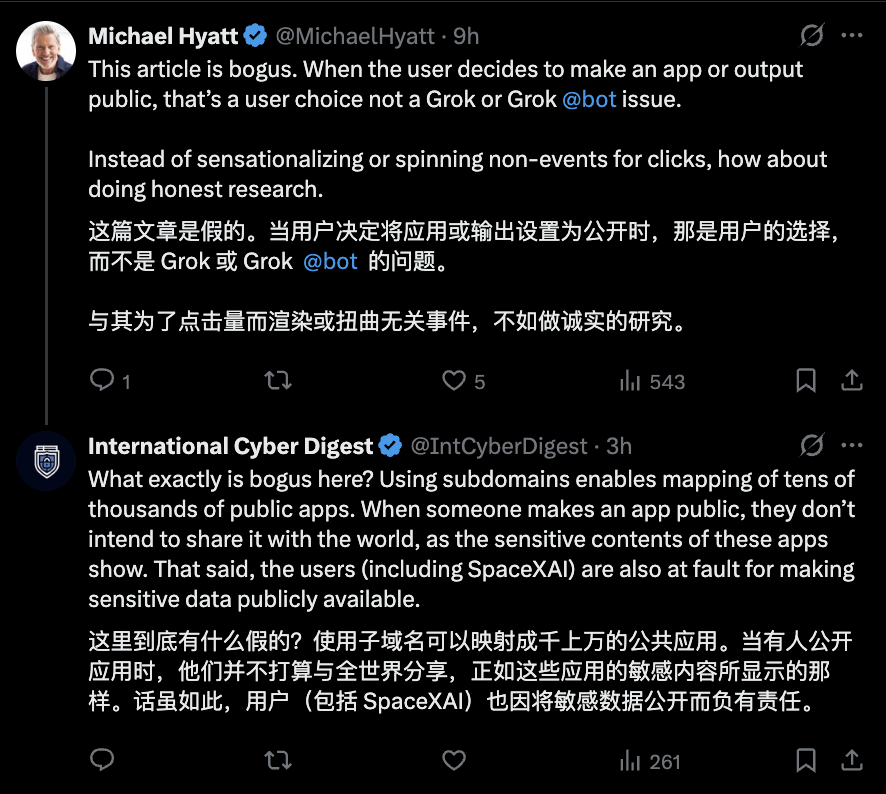
En cuanto al procesamiento posterior, no fue hasta unas horas después de que Ars Technica envió el correo electrónico de la entrevista que SpaceXSI comenzó a eliminar los enlaces relevantes.
A partir de la publicación del informe, 24 aplicaciones creadas por empleados de SpaceXSI y X han estado fuera de línea.
Sin embargo, todavía se puede acceder a una gran cantidad de aplicaciones creadas por otros usuarios y Claroc ha comenzado a contactar por su cuenta con las instituciones afectadas.
En cuanto a si la plataforma notificará proactivamente a otros clientes afectados, Ars Technica aún no ha recibido una respuesta clara.
Comentarios